目录
为什么在 CADBase 中需要公司
现代开发很少是单打独斗。工程师、设计师和工艺师在团队中工作:有人负责图纸,有人负责计算。为了组织团队协作,平台使用具有基于角色的访问模型的公司。
CADBase 中的公司不仅仅是“组织资料”。它是一个组织单元,可以:
- 拥有内容。 组件可以绑定到公司,以便向整个团队开放访问。
- 管理访问。 公司成员根据自己的角色获得对其资源的访问权限。
- 作为统一空间运作。 所有公司成员使用同一套数据,而不是互相发送文件。
如果您独自工作,个人资料就足够了。但一旦项目中不止一个人在工作,公司就能简化权限分配和协作。
重要: 公司不等同于个人账户。一个用户可以拥有多个公司,同时也可以作为成员加入其他多个公司。
创建公司
您可以在平台网站 https://app.cadbase.org/#/company/create 上创建公司。
表单会询问组织的基本信息。建议填写完整名称和简称,简称用于列表和组件卡片中。
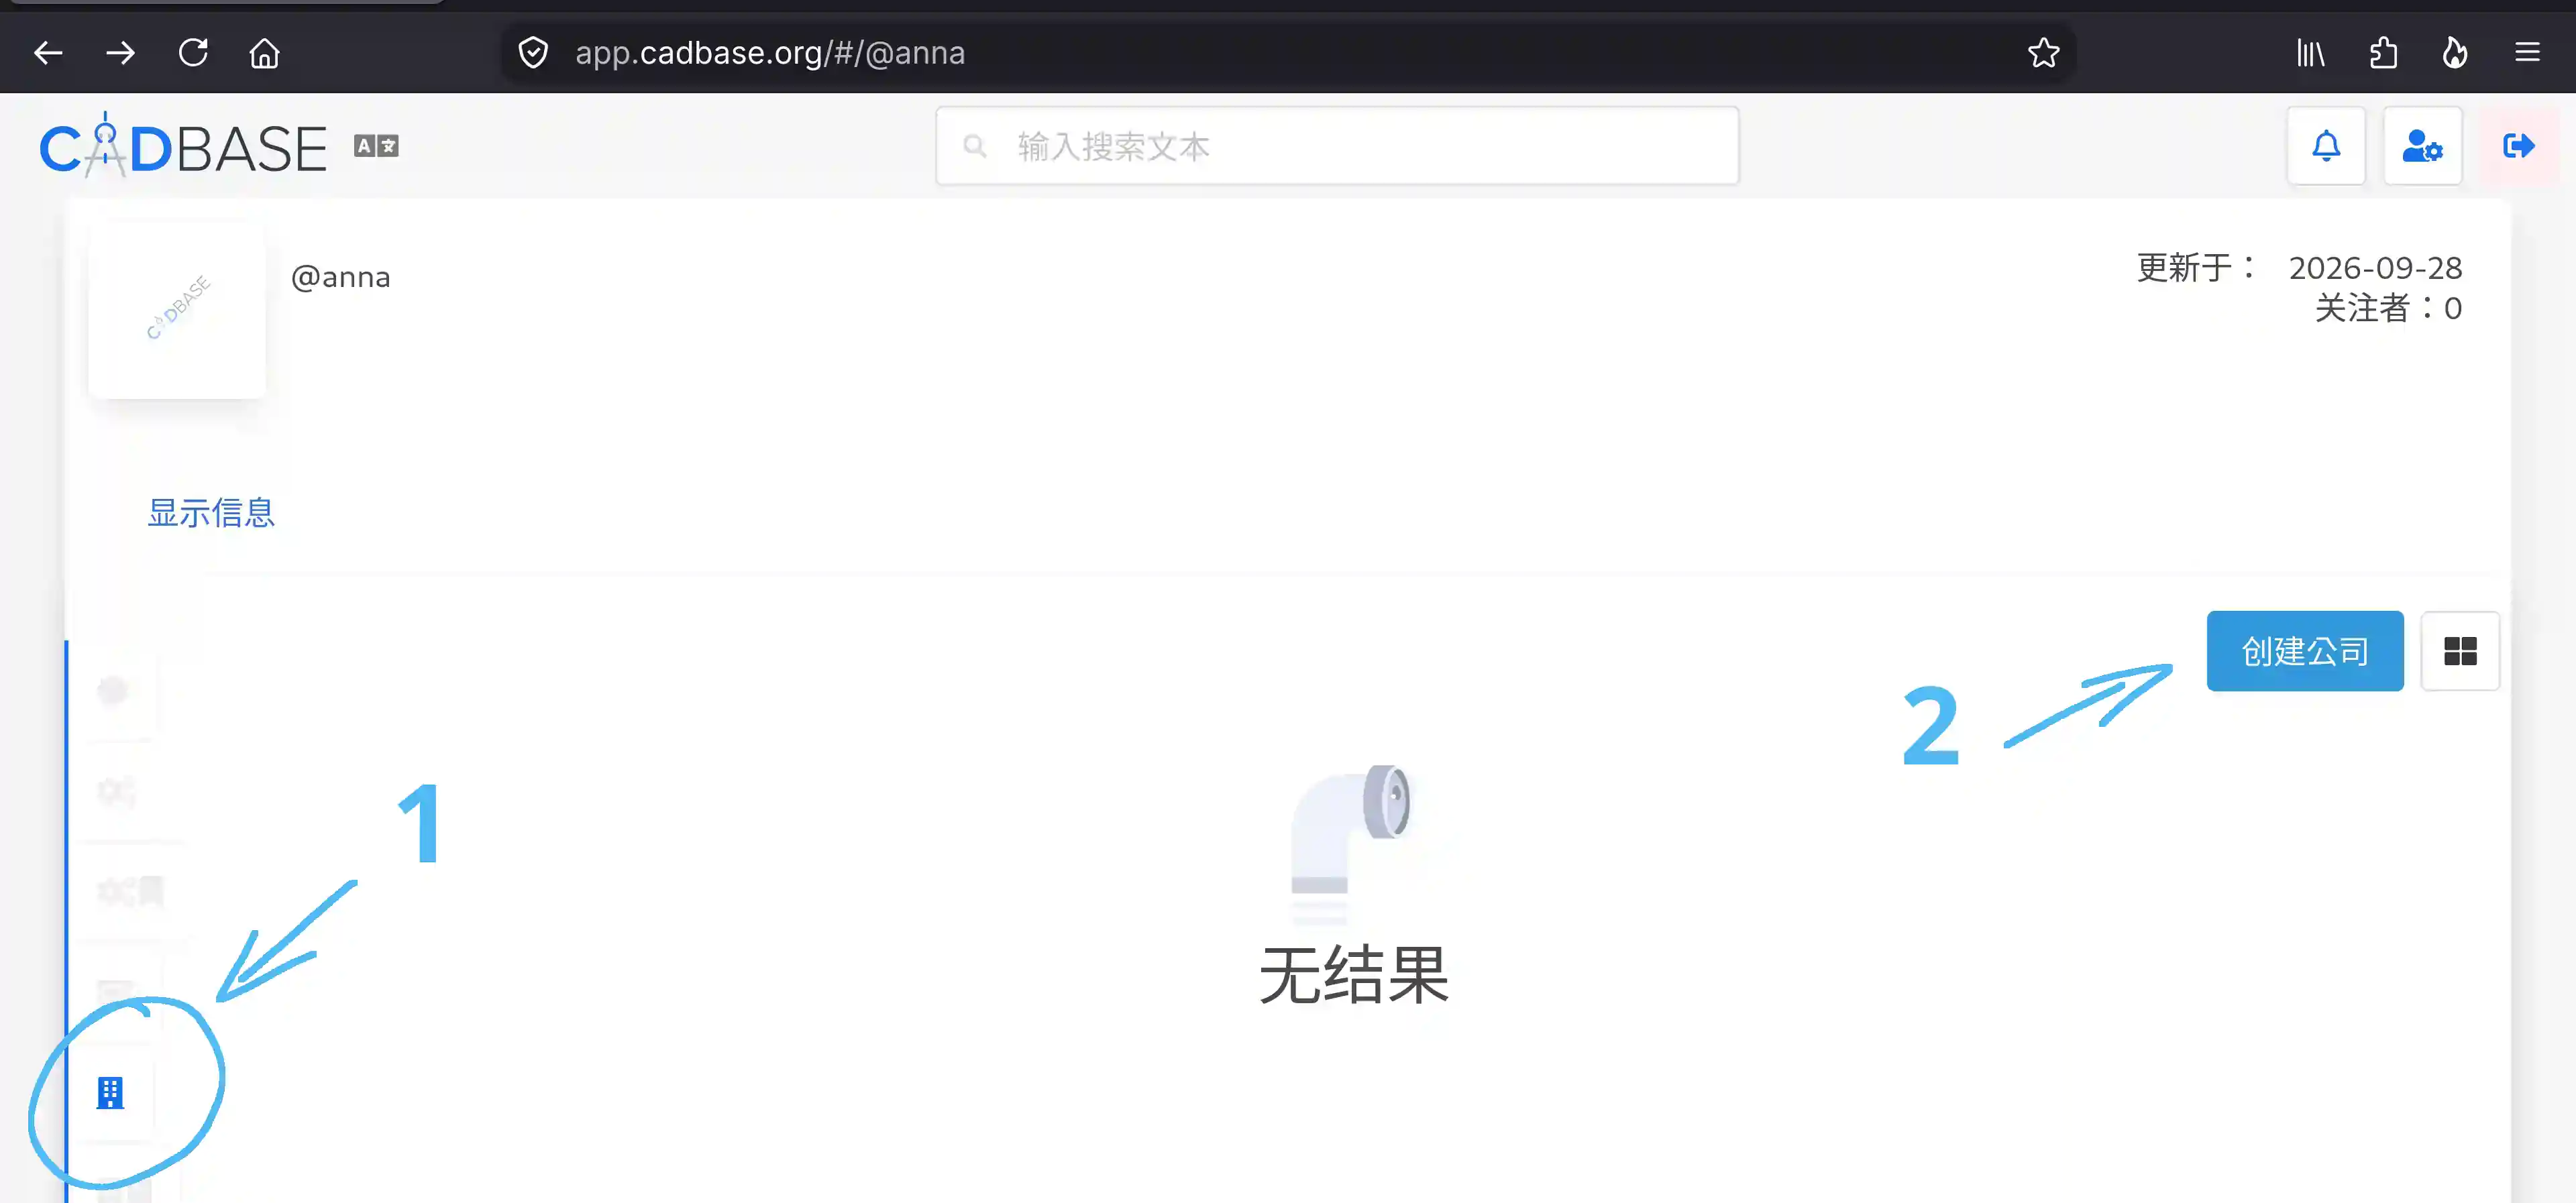
创建后,您将成为公司的所有者。
组件访问权限
可以通过两种方式获得组件访问权限:通过直接授予特定用户或公司的访问权限(组件设置中的访问部分),或通过成为组件供应商公司的成员(公司内的角色)。这是两个相互独立的机制:直接访问需明确指定级别,而通过公司的访问则由用户角色决定。
访问级别
目前平台上提供两个访问级别:
| 级别 | 允许的操作 |
|---|---|
| 管理 | 查看和修改组件。 |
| 读 | 查看组件但无法修改。用户可以参与讨论。 |
组件直接访问
直接访问授予特定组件,不要求公司成员身份。只有组件所有者可以配置访问。
打开组件卡片并转到访问部分——它位于卡片的水平菜单中。
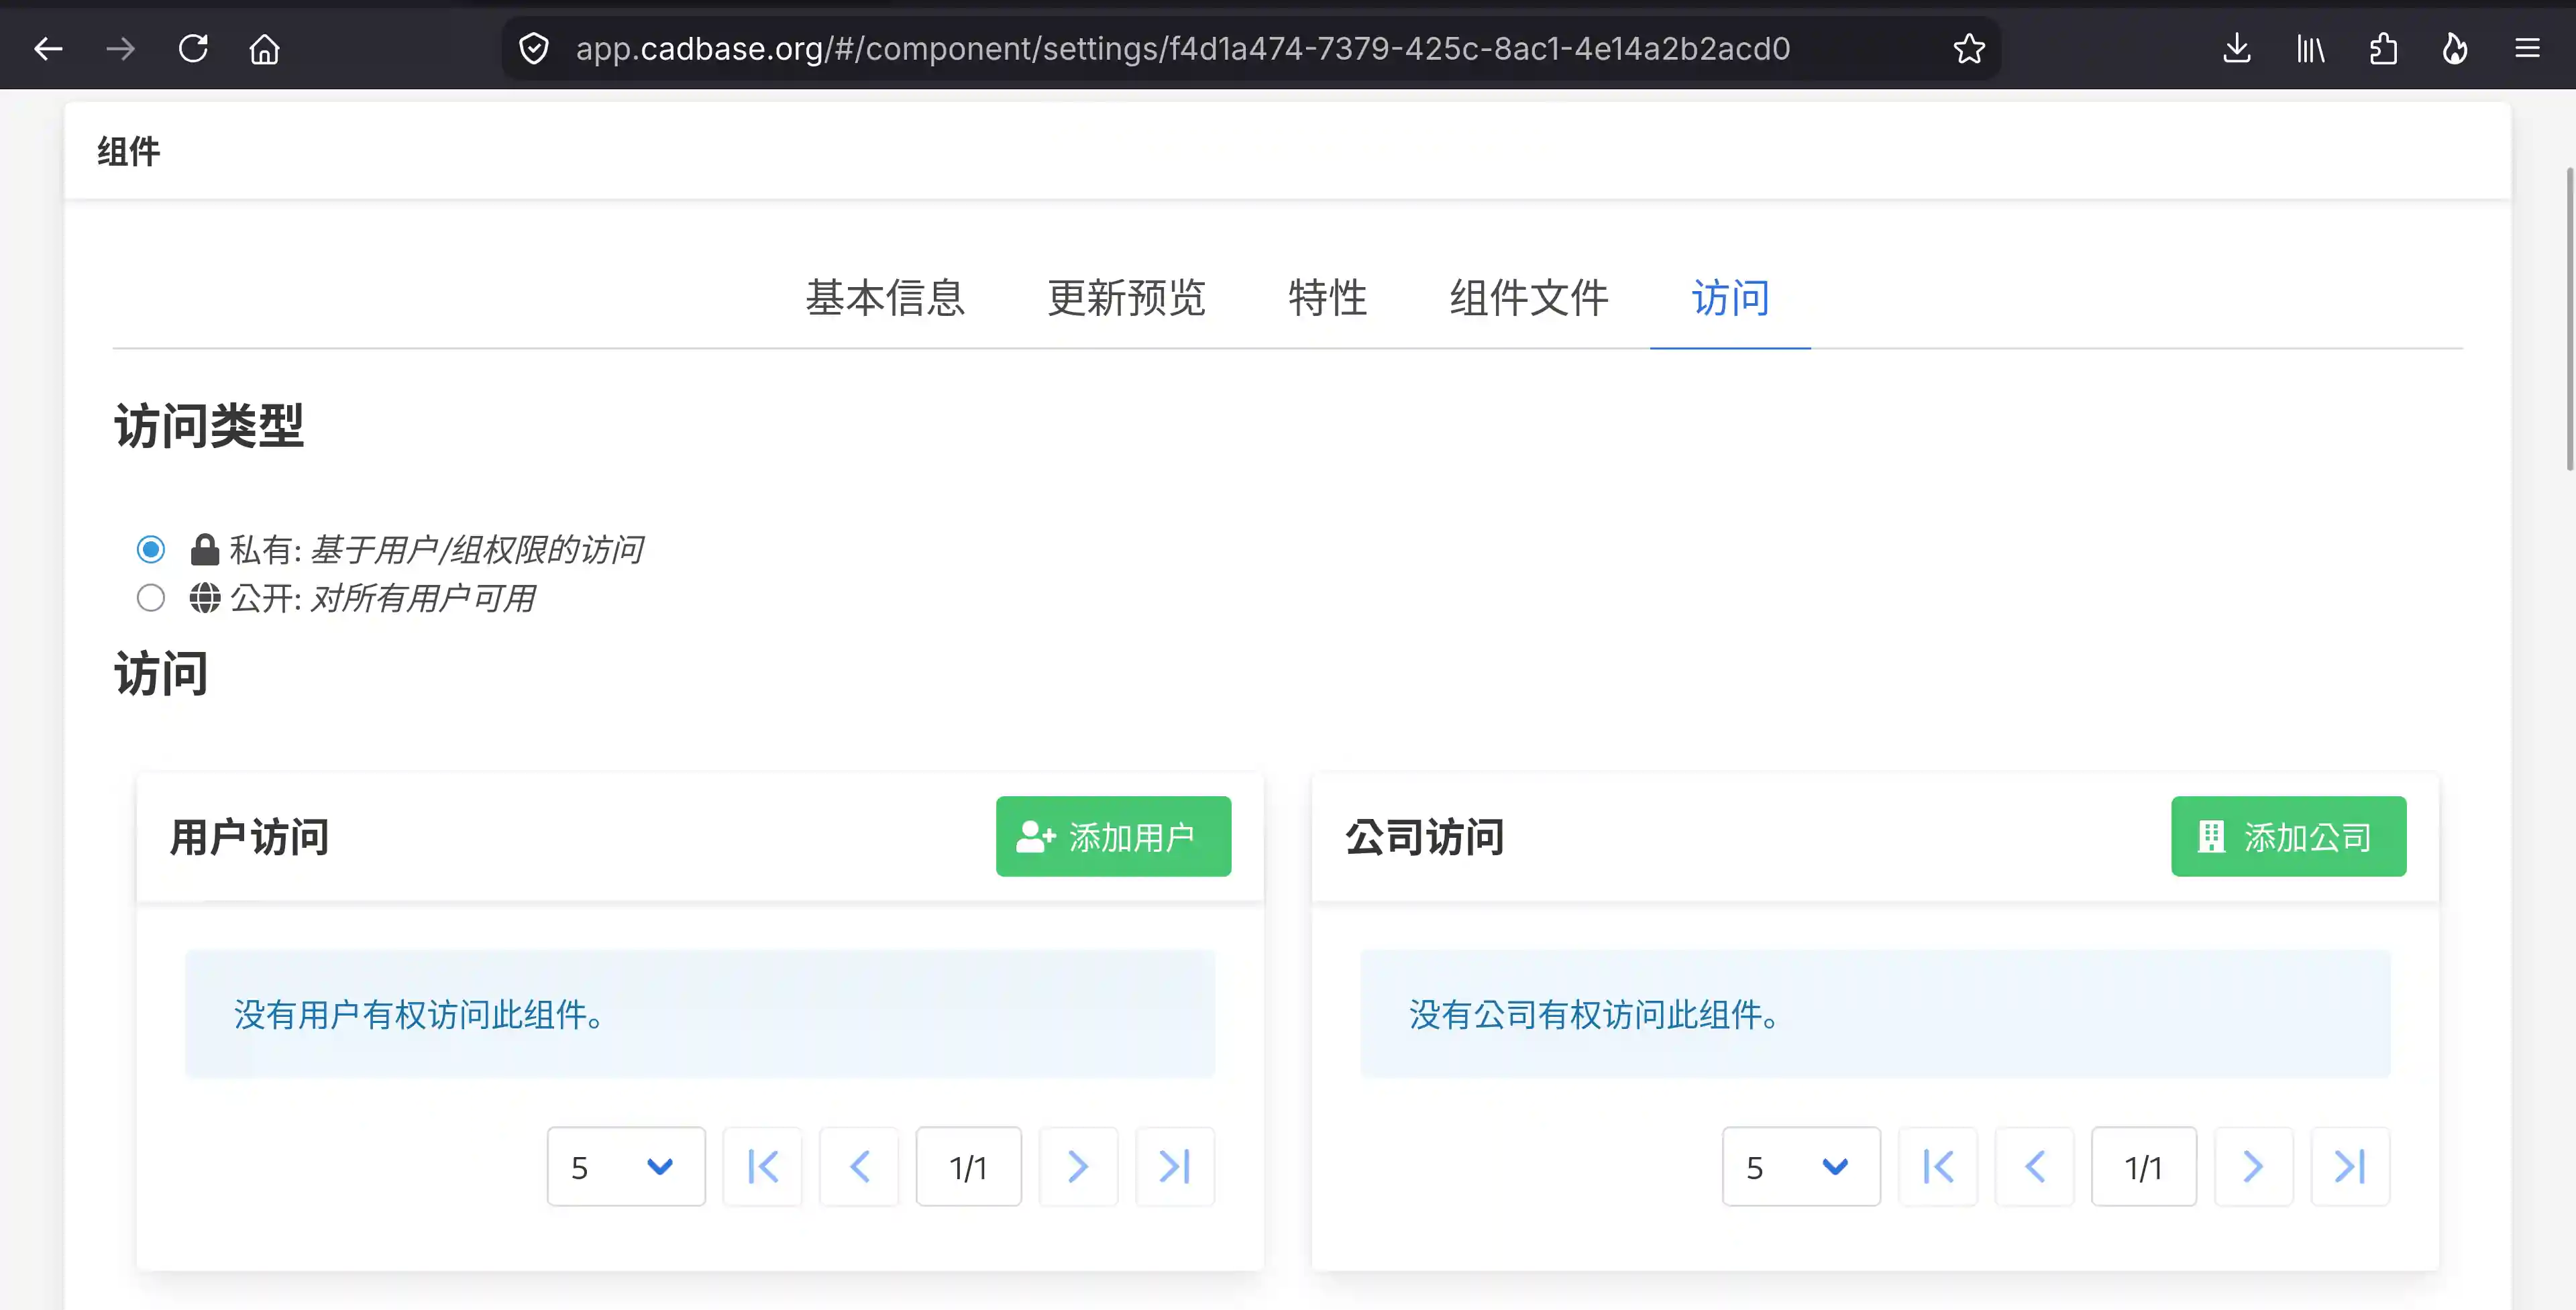
授予访问权限
添加用户 — 授予特定用户访问权限。指定用户名和访问级别。
添加公司 — 授予公司访问权限。其所有成员将根据自己的角色获得组件访问权限。
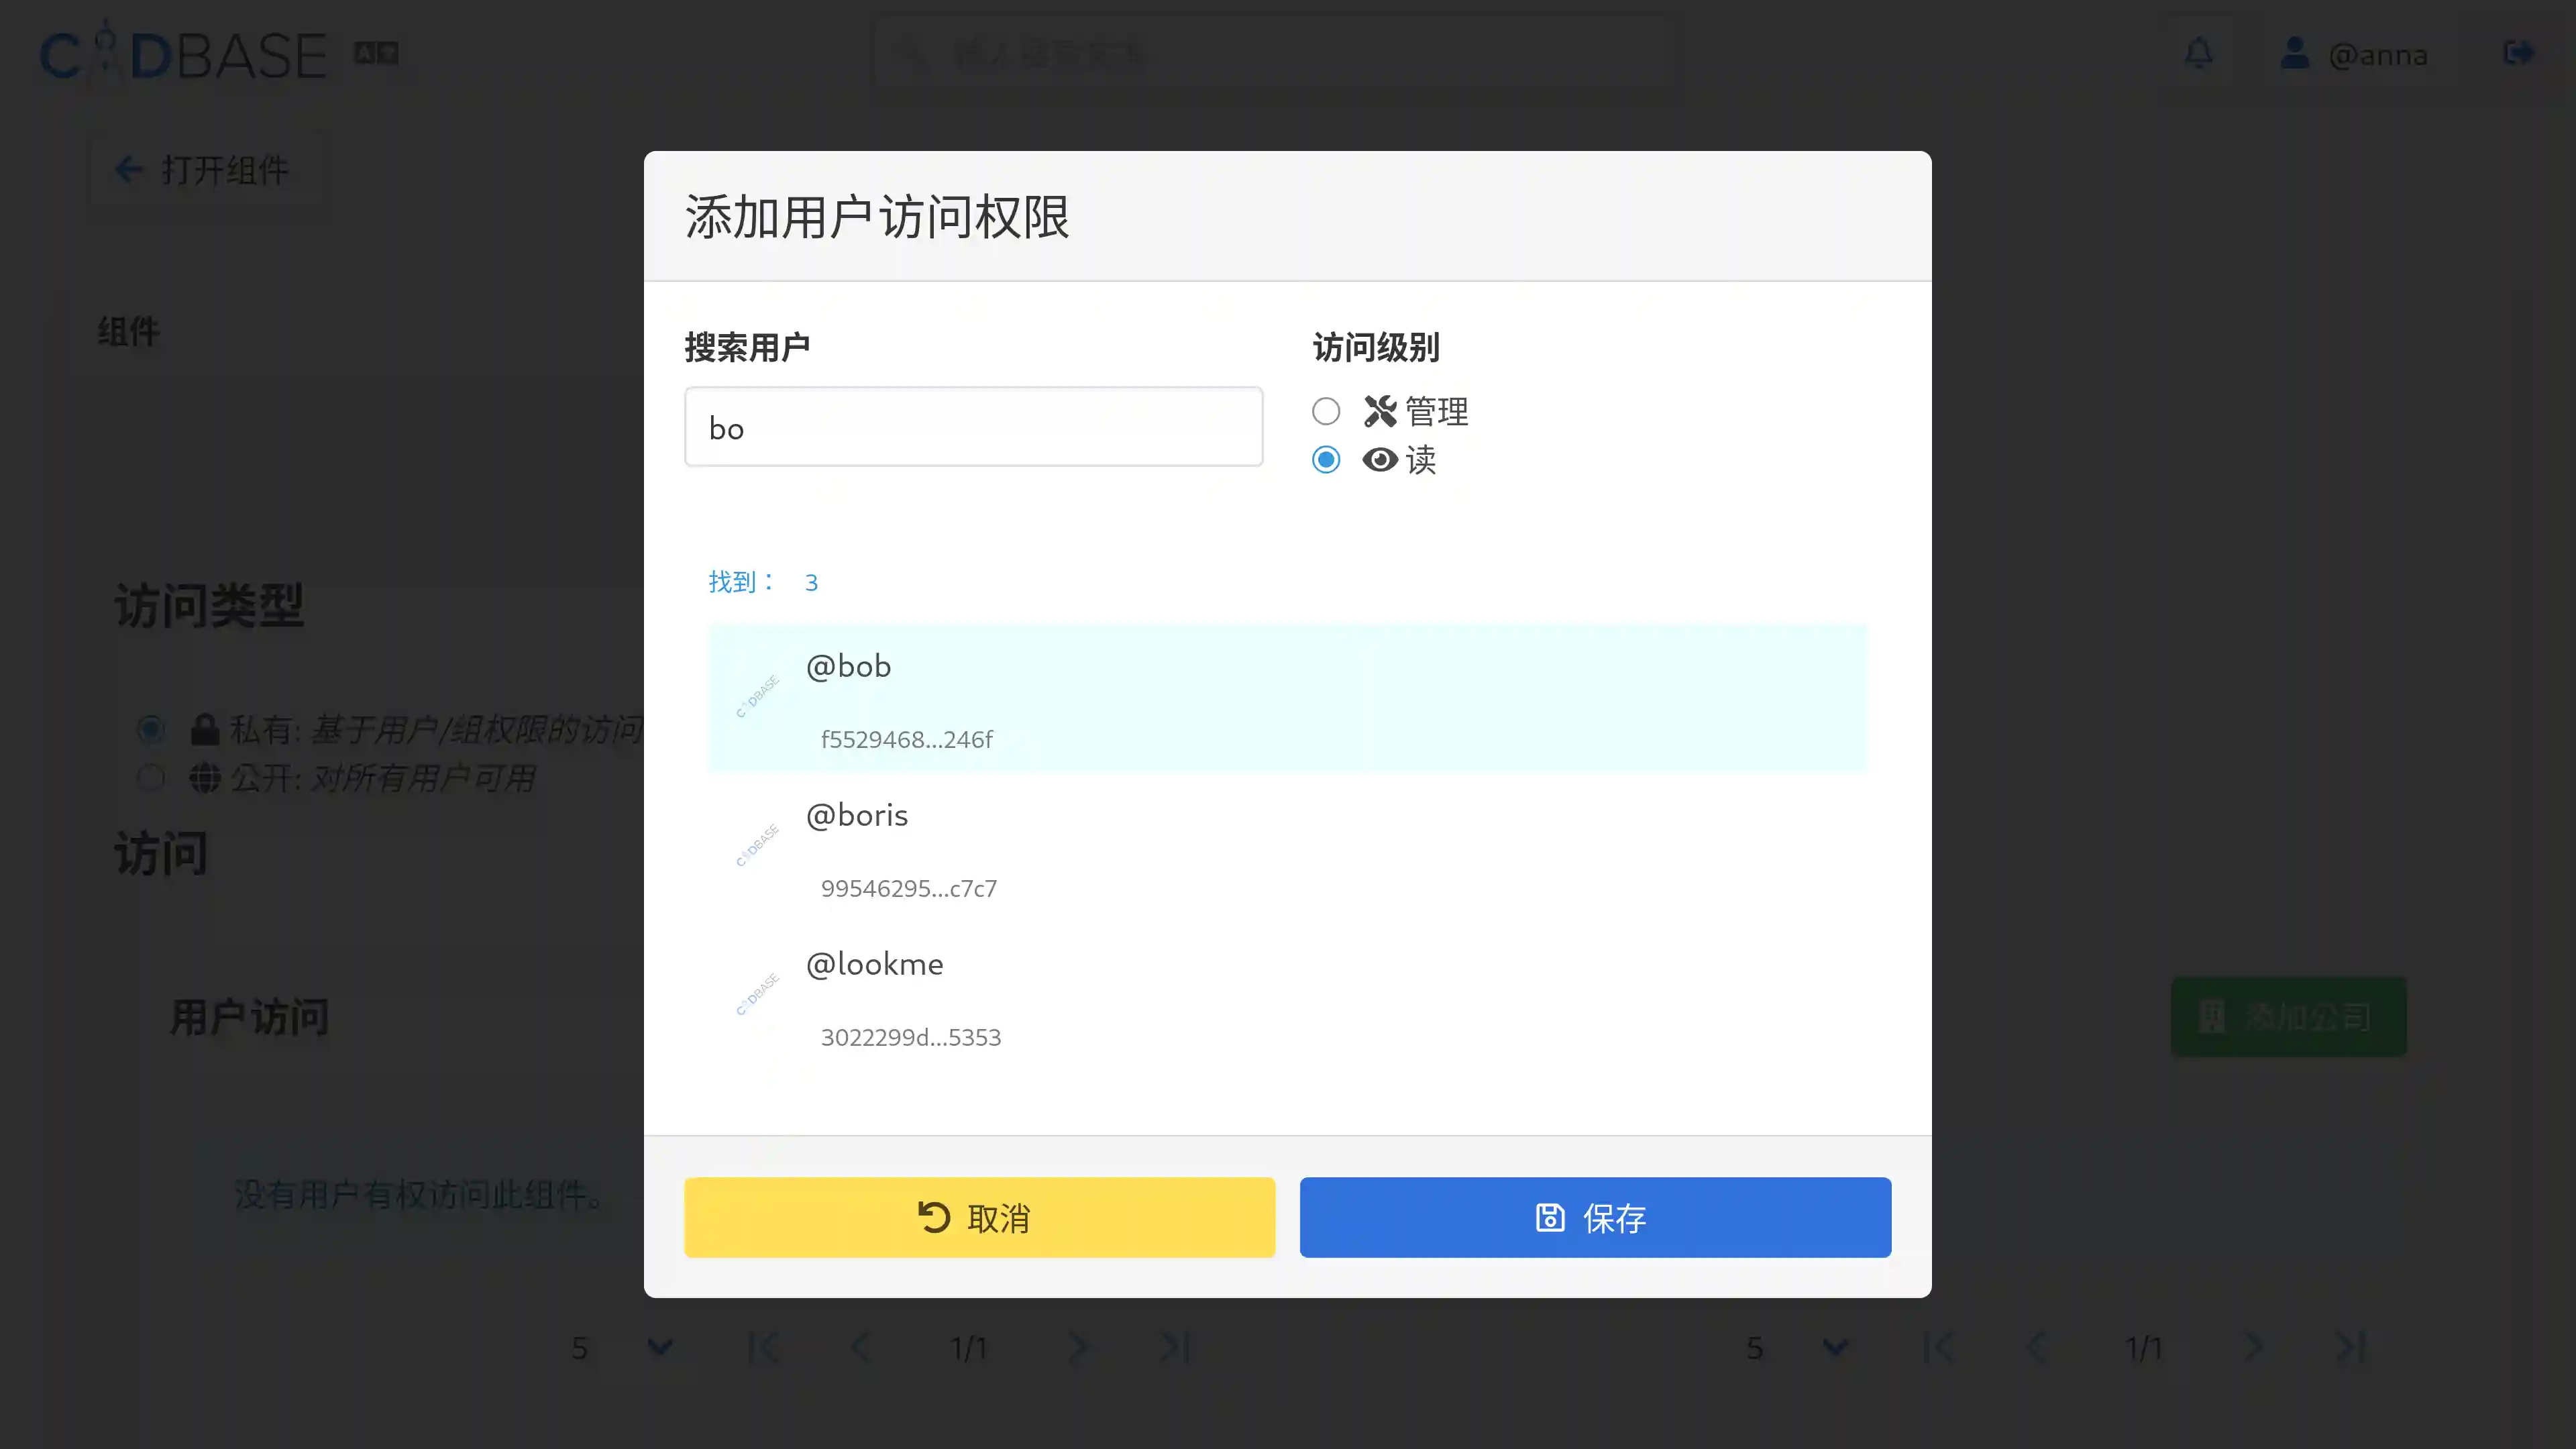
直接访问仅适用于授予它的那个组件。
通过公司角色访问
如果组件绑定到公司,其所有成员根据自己的角色获得访问权限。这比单独为每位员工授予访问权限更方便。
角色设置位于公司设置中的成员部分(屏幕左侧的菜单)。
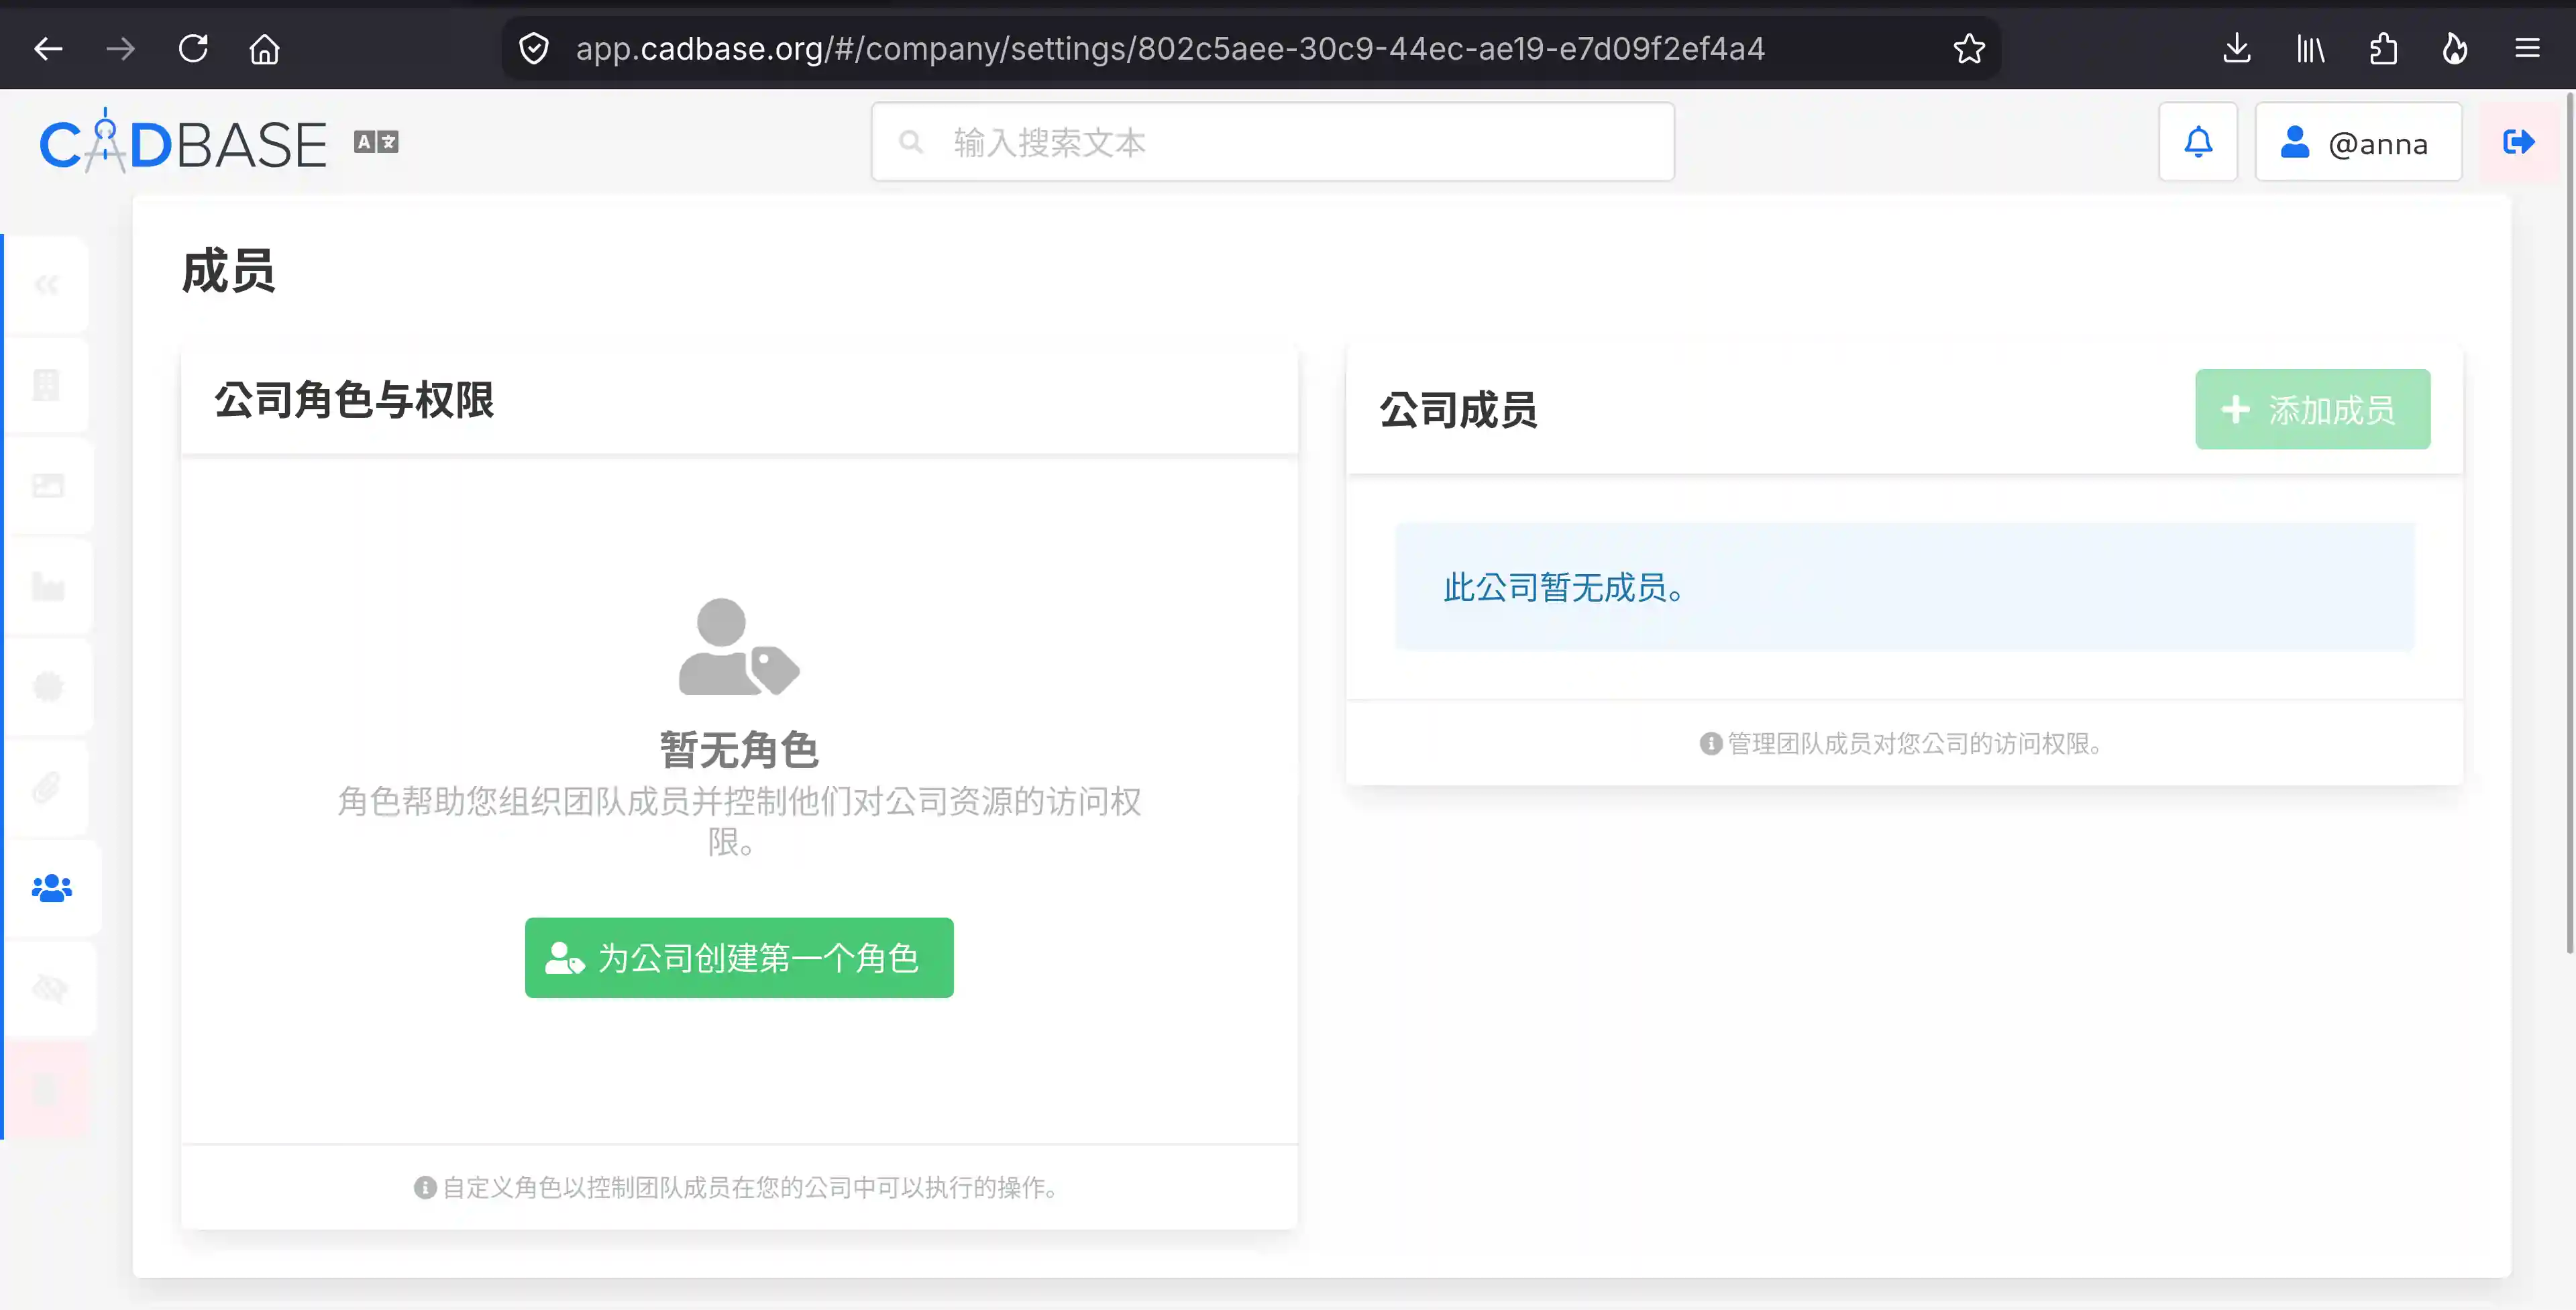
创建角色
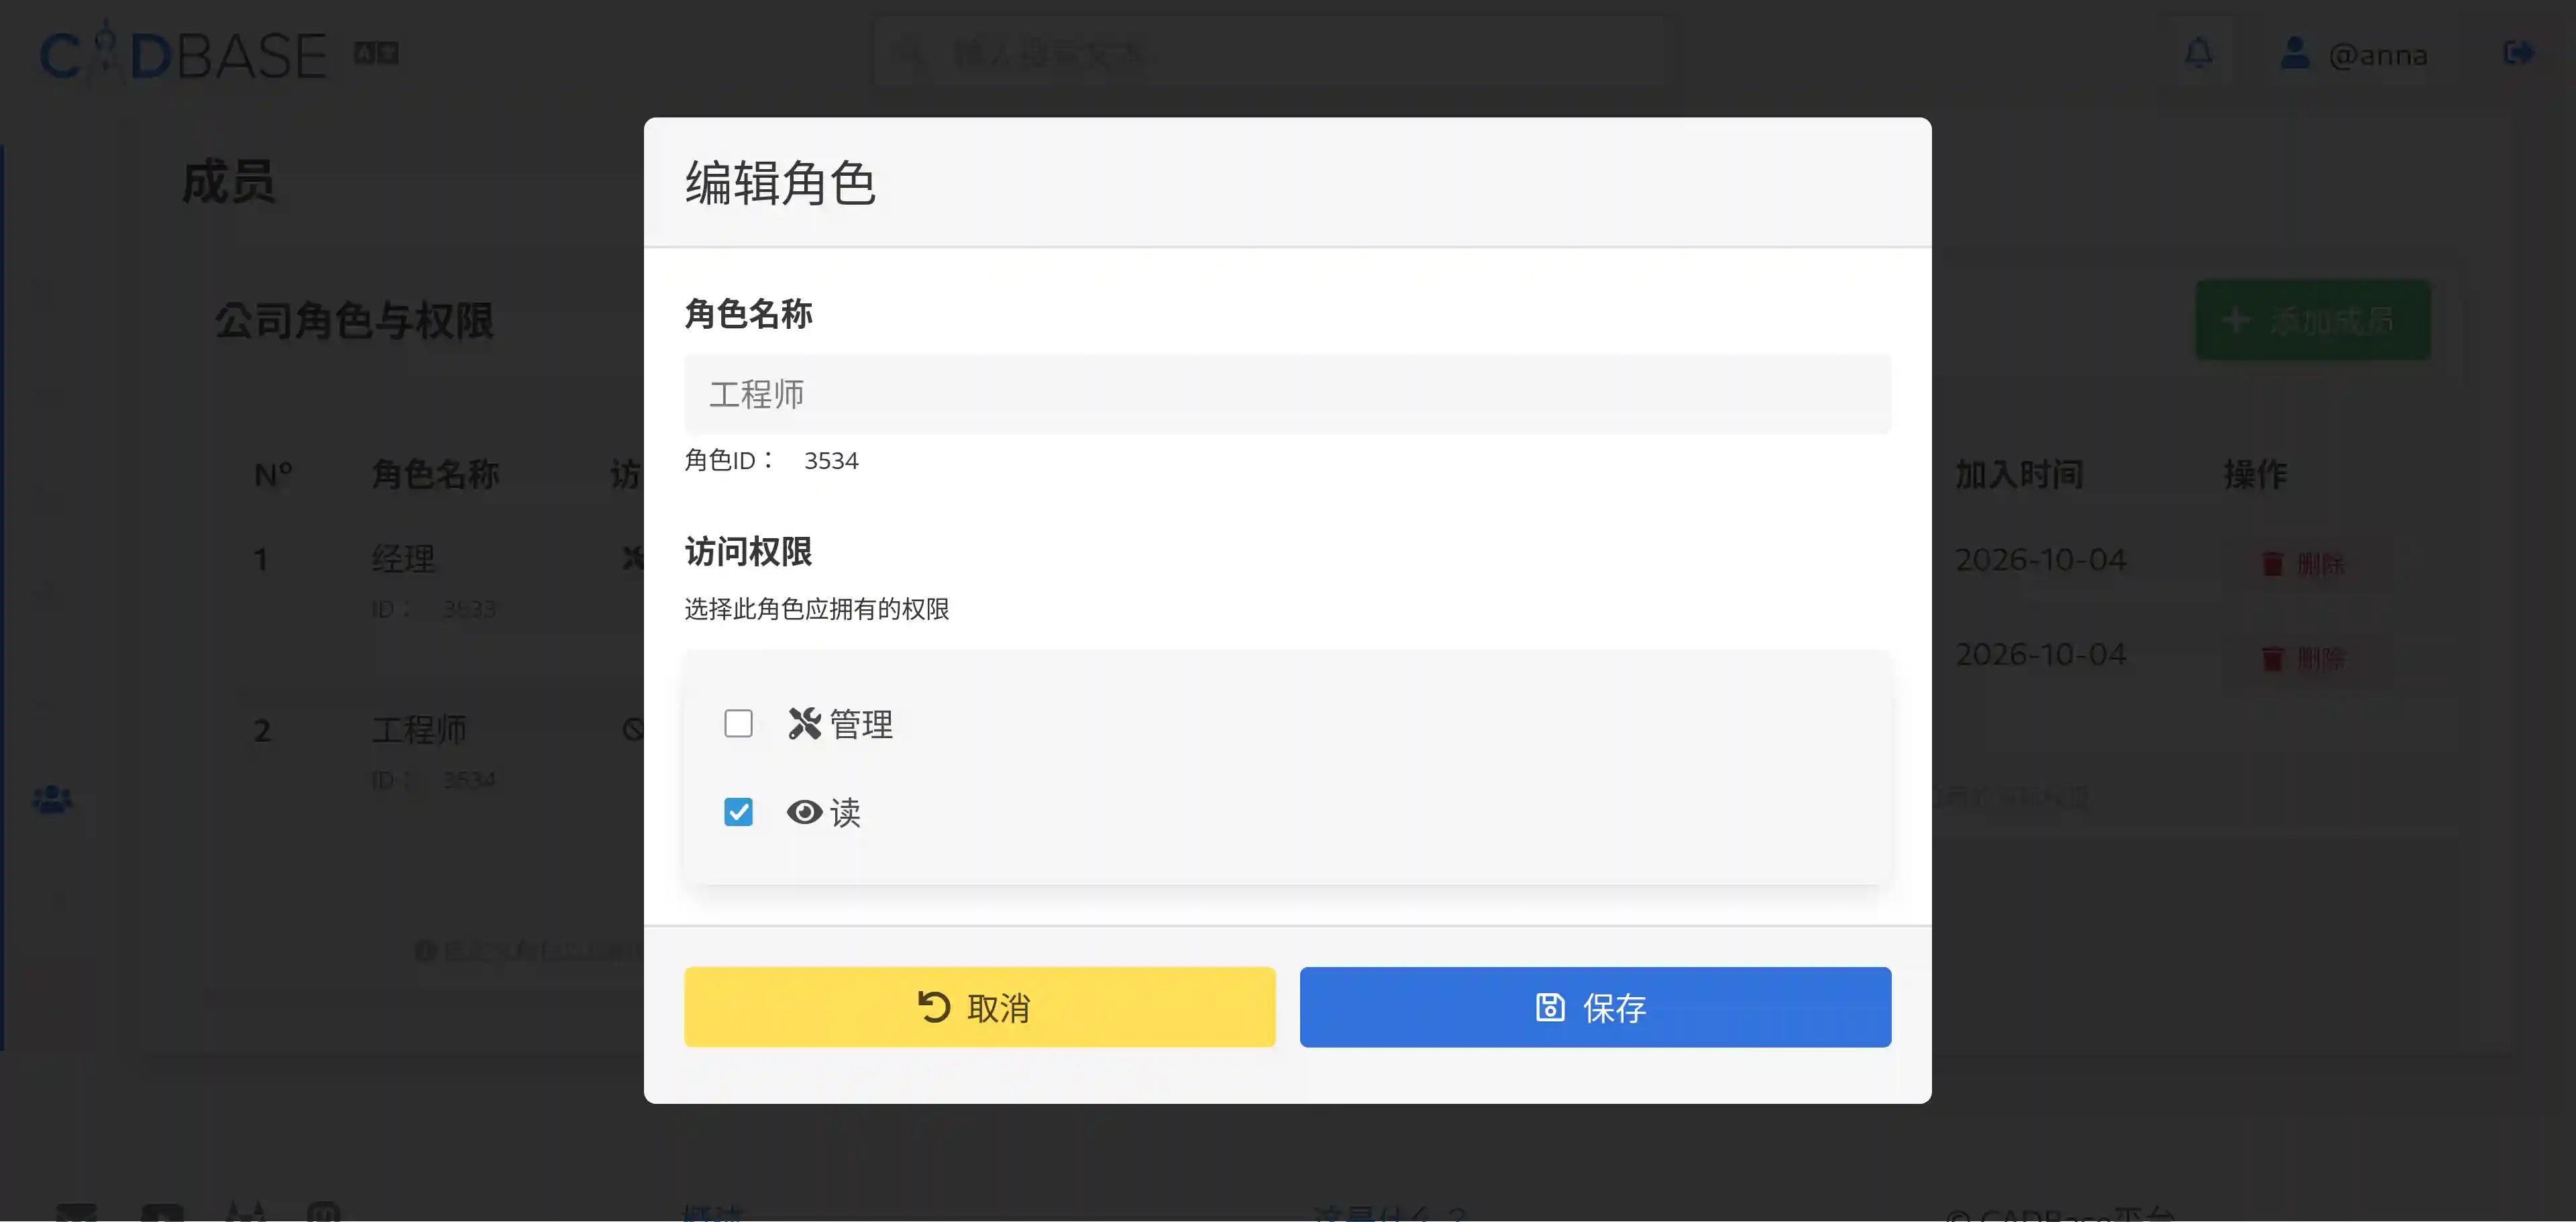
每家公司都有自己的角色集——角色不会从一家公司转移到另一家公司。点击 新建角色 并设置名称。例如,截图中该公司创建了两个角色:
- 经理 — 管理。对公司数据的完全访问,以及不降低级别的继承访问。
- 工程师 — 读。查看公司组件,对自己拥有的组件完全访问,参与讨论。
创建角色后,通过角色管理部分为其添加权限。名称和角色集合由您自己定义。
注意: 无法删除已分配给至少一个成员的角色。首先从用户身上解除该角色,否则服务器将返回错误。这是为了防止因删除角色而导致员工“失去权限”的情况。
添加成员
在同一个成员部分,点击 添加成员:
- 搜索用户 — 按用户名、姓名或电子邮件。
- 选择角色 — 从已创建的公司角色列表中。
- 确认 — 点击 保存 按钮。
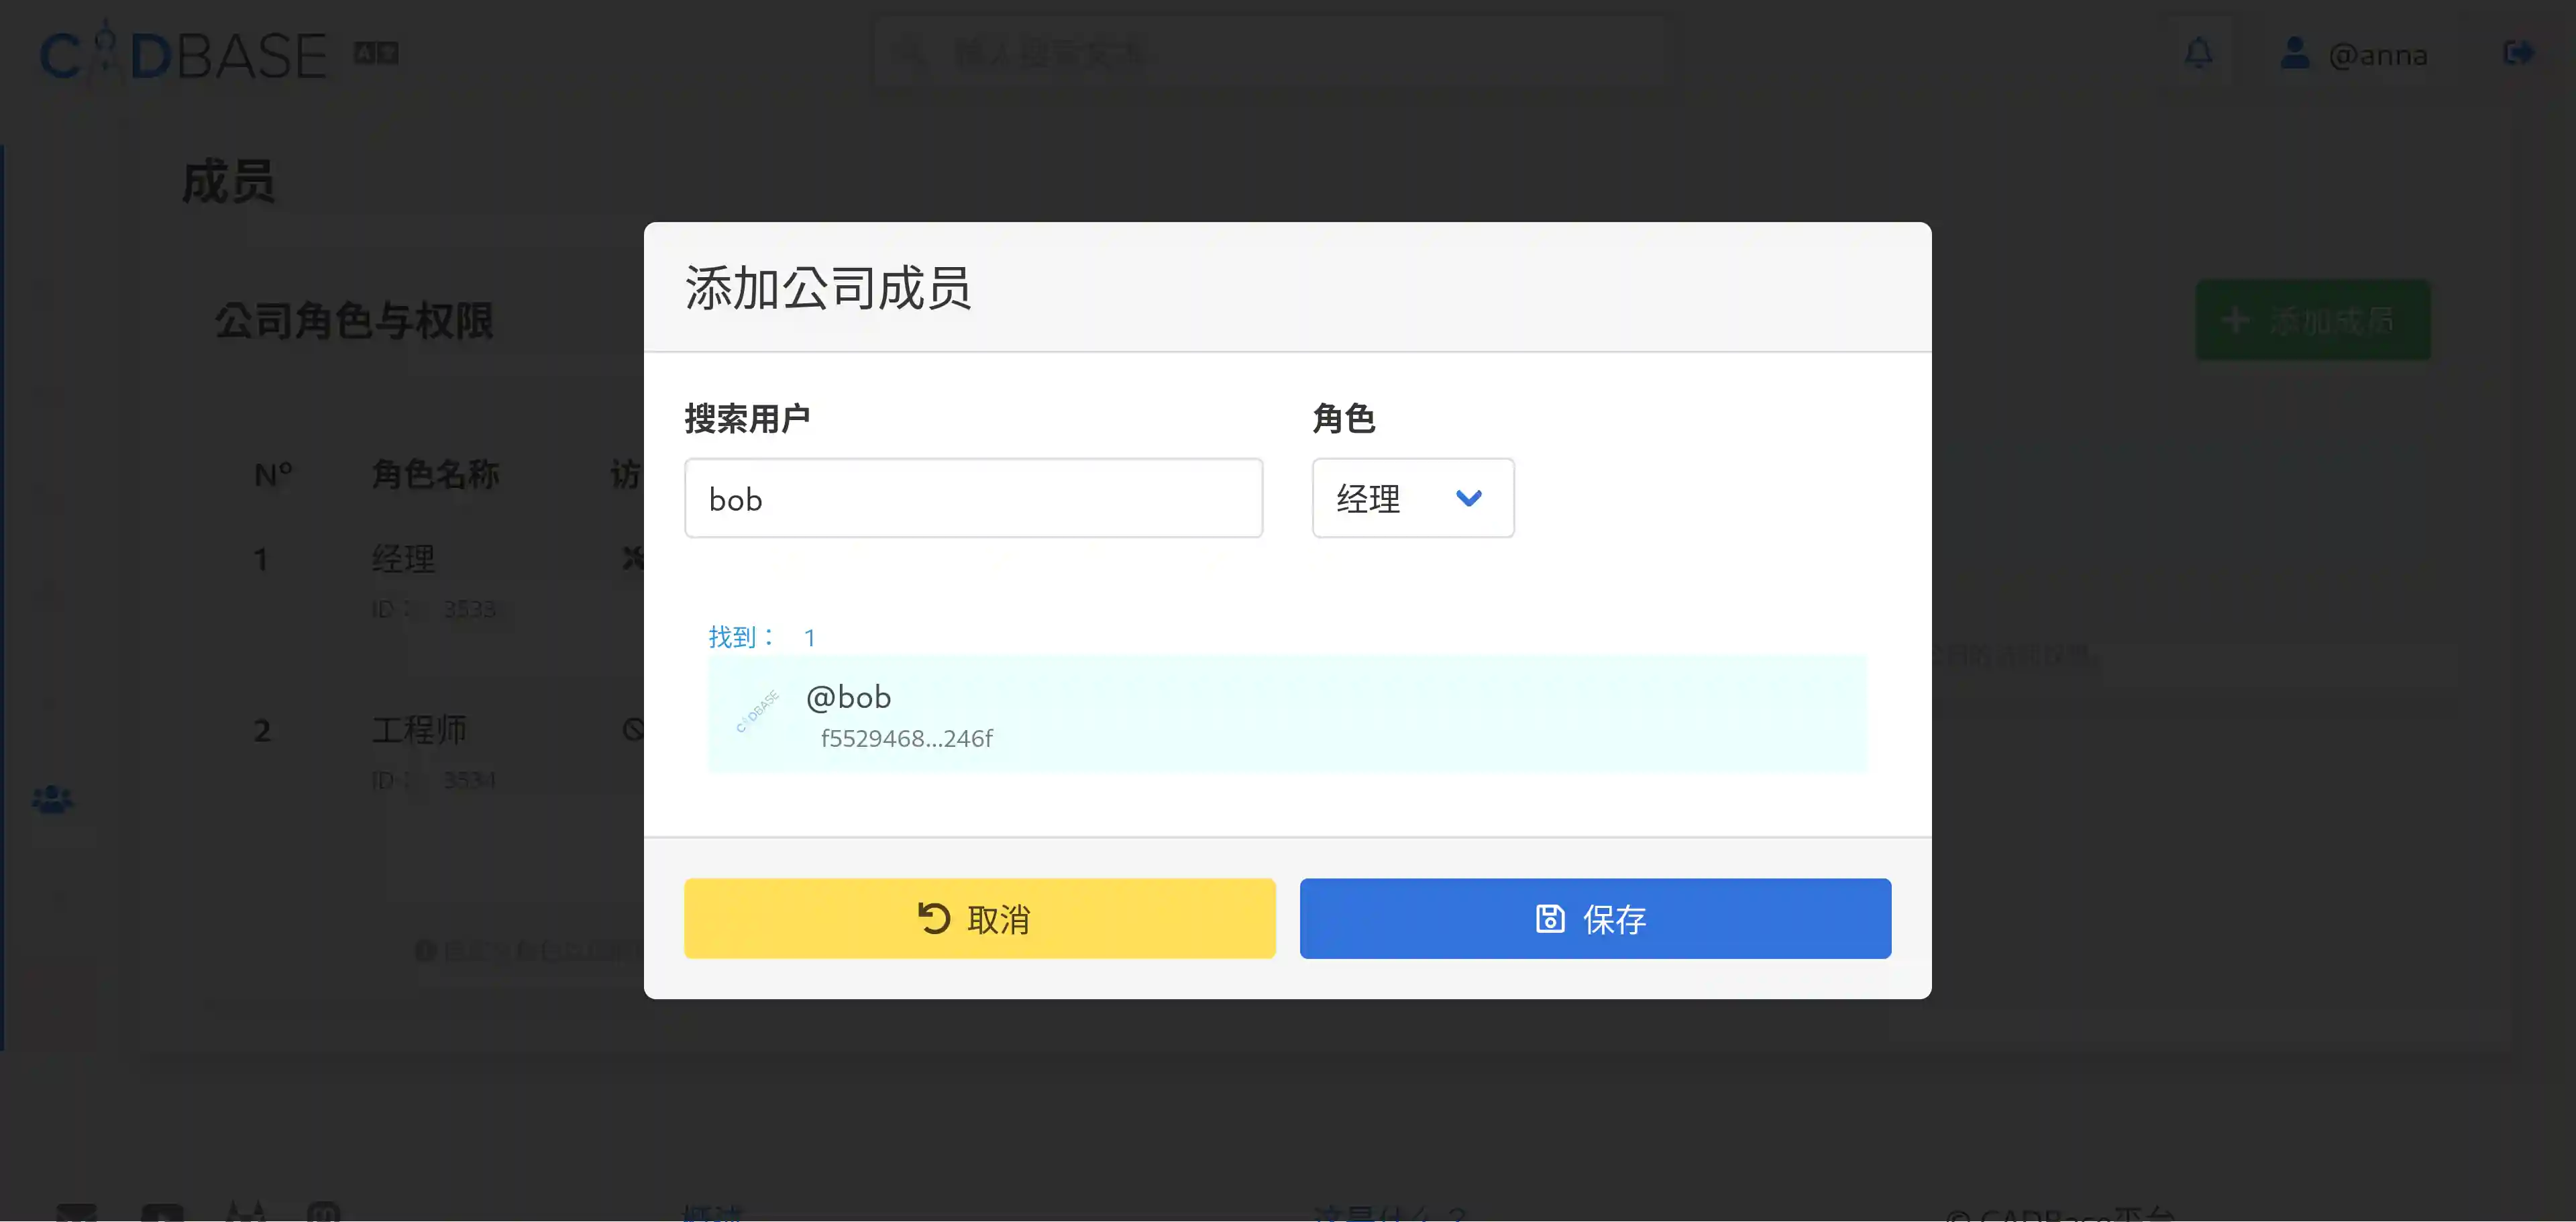
用户必须已在平台上注册。如果没有,请让他们先注册,然后再添加。
注意: 搜索仅对您有权访问的数据有效,因此可能需要将所搜索的资料设为公开。添加后,可以再次将资料设为私有。
新成员看到什么
添加后立即:
- 根据自己的角色获得公司资源的访问权限。
- 可以查看公司的组件、标准和服务。
成员的个人资料保持私有——公司成员身份不会向其他平台用户透露其数据,除非他们自己将资料设为公开。
如果用户同时拥有直接访问和通过公司的访问,则适用较高的级别。
组件协作
让我们考虑一个场景:一个三人的团队正在开发一系列减速器。
角色分配
| 员工 | 角色 | 做什么 |
|---|---|---|
| Anna | 无角色(所有者) | 管理公司访问和数据,创建组件。 |
| Bob | 经理 | 修改公司和组件的数据。 |
| Boris | 工程师 | 查看公司组件,处理自己的组件,参与讨论。 |
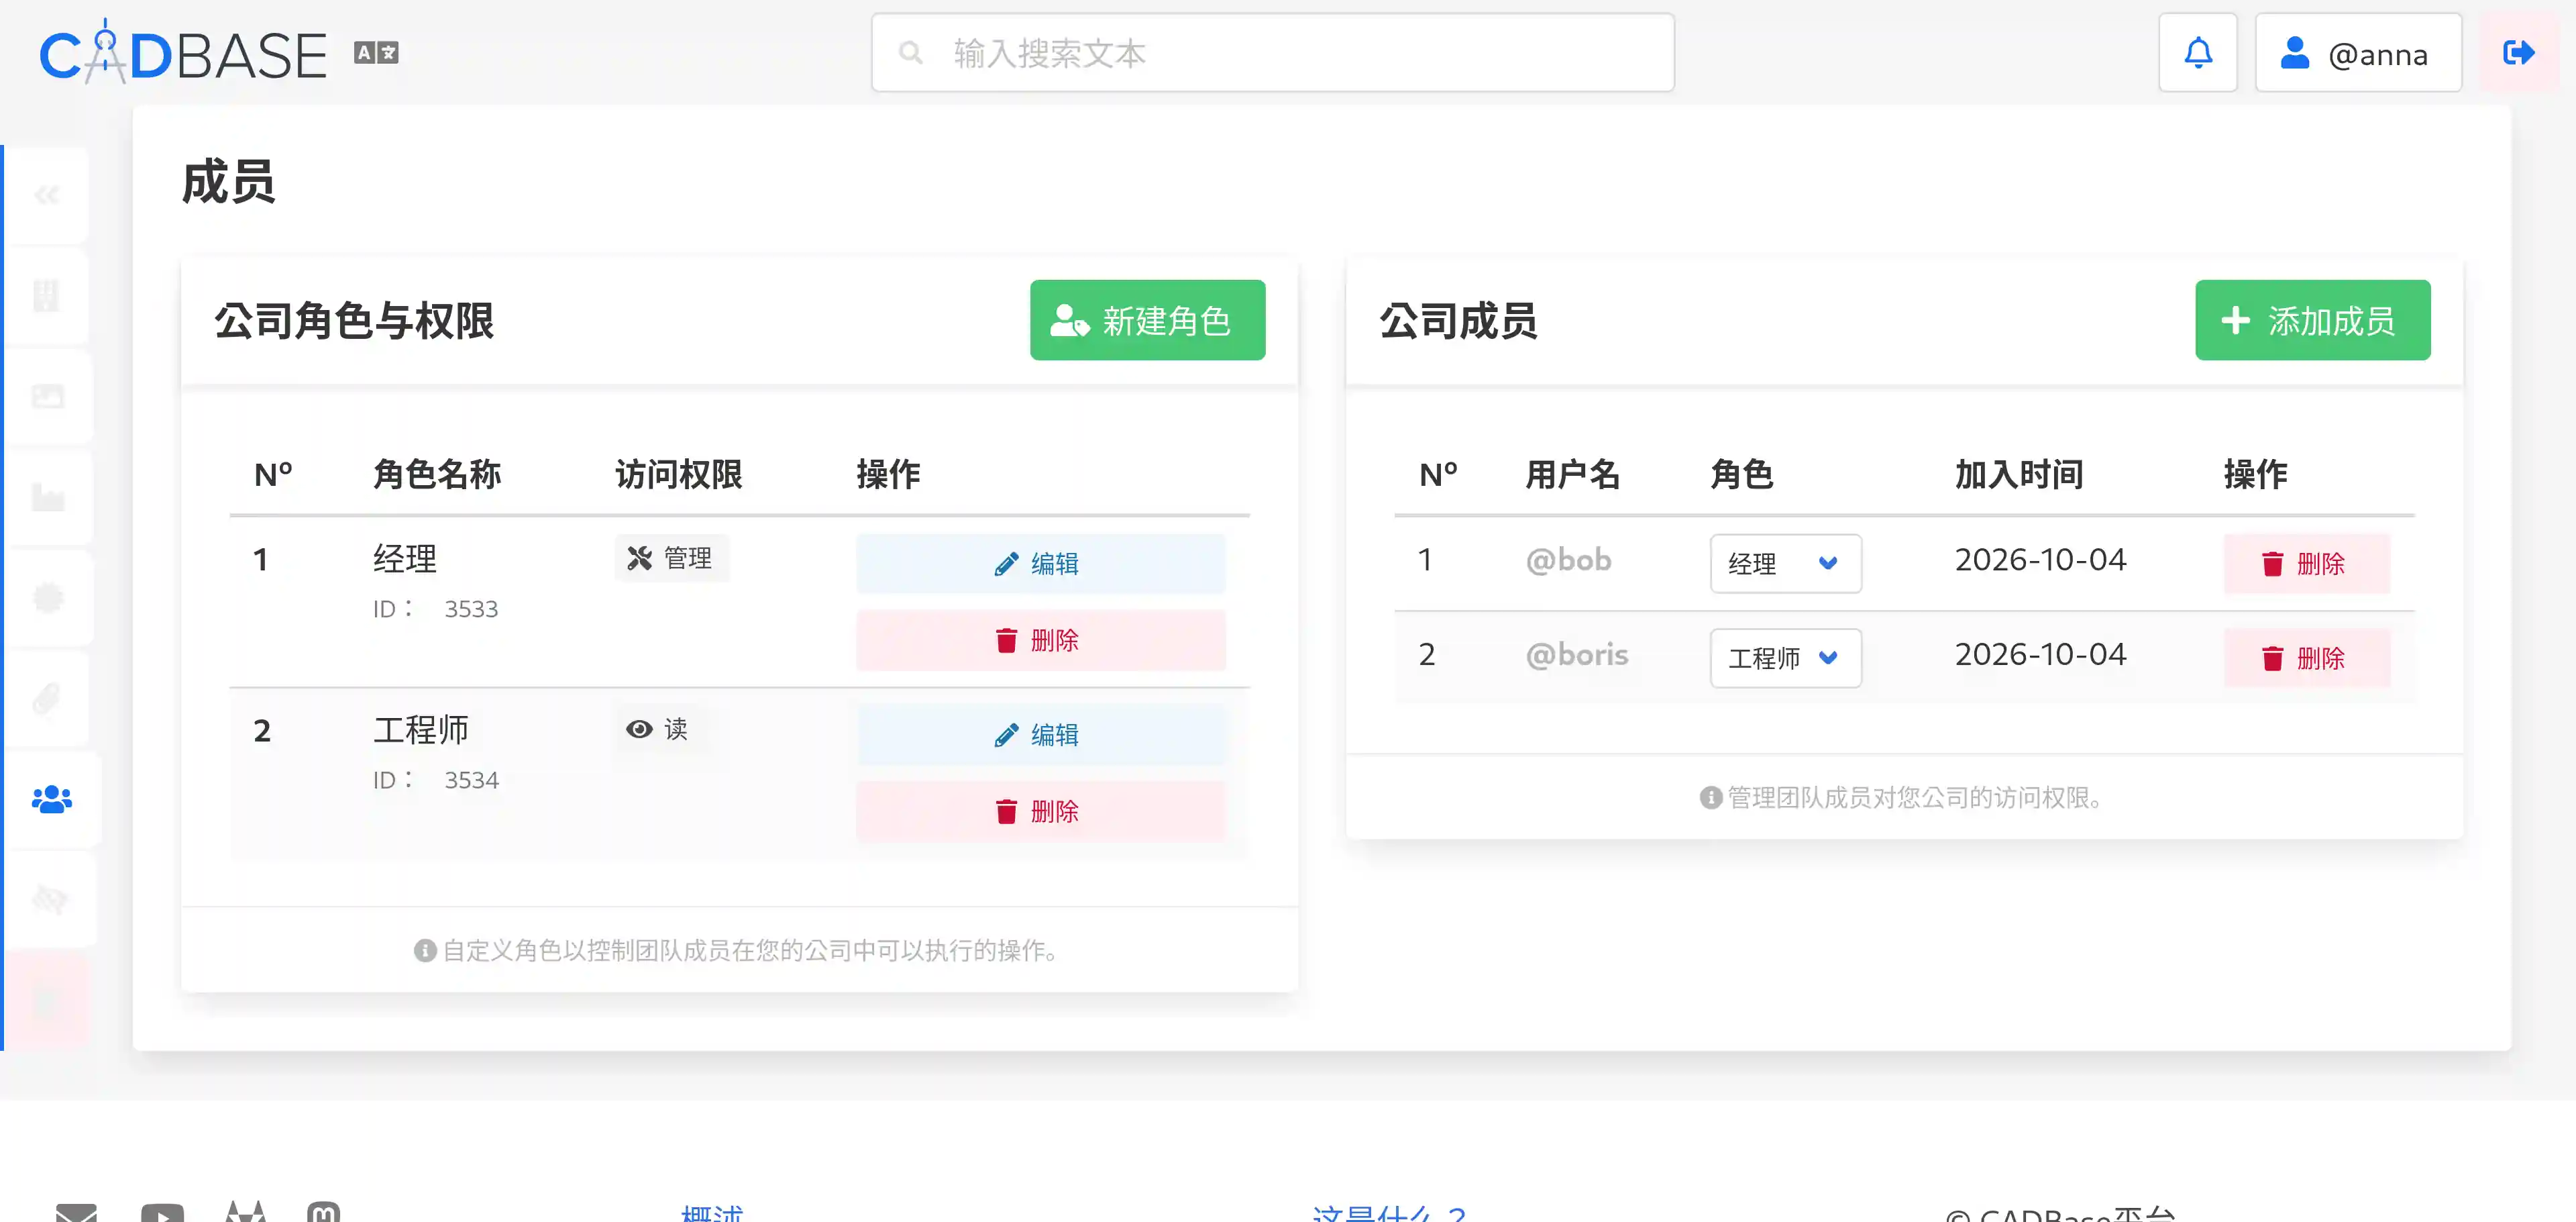
之后,对组件的所有操作都通过角色检查:
用户 → 公司 → 角色 → 访问级别 → 组件也就是说,Bob 可以修改组件数据,因为他的角色授予管理级别。而 Boris 只能查看,因为他拥有读权限。
组件如何进入公司
当 Anna 创建组件并在其卡片上点击 为组件添加供应商,并指定公司时,该公司成为组件的供应商。
此后,Bob 和 Boris 根据自己的角色自动获得该组件的访问权限——无需单独为每个人授予访问权限。
同时,即使指定了供应商公司,Anna 仍然是组件的所有者。
授予访问权限与指定供应商的区别
这是两个相互独立的机制,解决不同的任务。
授予访问权限(组件卡片上的访问部分)赋予查看或修改组件的权利。访问级别需明确指定:管理或读。
指定供应商(组件卡片上的供应商管理部分)——公司成为组件的供应商,其成员根据角色获得访问权限。
这两个机制可以同时使用:例如,将公司指定为组件的供应商,并额外为外部承包商授予直接访问权限。
实用建议
- 不要给所有团队成员最高访问级别。 即使团队很小,也最好创建两个角色分别用于管理和查看。这可以防止意外修改组件。
- 对承包商使用直接访问。 不要将自由职业者添加到有敏感数据的公司。最好创建一个单独的公司,或授予他们对特定组件的精准访问。这样您就不会泄露整个项目结构。
- 删除前检查角色。 如果角色无法删除,说明有人在使用它。请先重新分配角色。
访问级别相互独立。即使用户或公司资料对所有人开放,对特定组件的访问也可能受到限制。反之亦然。